Domain dialog-stiftung.de kaufen?
Wir ziehen mit dem Projekt
dialog-stiftung.de um.
Sind Sie am Kauf der Domain
dialog-stiftung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dialog-stiftung.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dialog - dialogueDialog - dialogue , C. Pape / H. Sederström: Vorwort - V. Gerhardt: Vorerinnerung: Eröffnende Worte zum Dialog in russisch-deutscher Perspektive - Abteilung I: Politische, gesellschaftliche und kulturelle Dimensionen des russisch-deutschen Dialogs - C. Pape: Faust 1587-2011. Russisch-deutsche Variationen eines Themas - N. Plotnikov: Zur Stellung der Idee der Gerechtigkeit in Russland - H. Sederström: Die Dialogizität von Kunst und Kommentar im Werk Il'ja Kabakovs - J. Stürmann: Der Vorwärts-Hauskomplex in Berlin als ,Drehpunkt' zwischen deutscher Sozialdemokratie und russländischer Migration zur Zeit der Weimarer Republik - Abteilung II: Perspektiven des wissenschaftlichen Dialogs. Probleme und Möglichkeiten - B. Chisarau: "Dostojewskij - der einzige Psychologe, von dem ich etwas zu lernen hatte." Überlegungen zur Dostojewskij-Rezeption bei Friedrich Nietzsche - N. Dmitrieva: Philosophie als Wissenschaft und Weltanschauung. Russischer und deutscher Neukantianismus im Dialog über Pazifismus - F. Heffermehl: Vom Kuss des Zyklopen zum Blick der Ikone - Binokulare Experimente mit der Ikonenmalerei in der russischen Moderne - P. Rezvykh: F. W. J. Schelling im Dialog mit den russischen Intellektuellen - Abteilung III: Der Dialog als Thema und Methode der Wissenschaften in Russland und Deutschland - K. Baharova: Zwischen Literatur und Philosophie: dialogische Konzepte in Andrej Belyjs "Istorija stanovlenija samosoznajuS?cej duSi" - S. Freyberg: ,Die Beziehungen zu sich selbst als ein anderer' - Il'enkovs Theorie des dialektischen Individuums - W. Reinecke: Dialogik und Dialektik bei Bachtin und Vygotskij - H. Stahl: Literarische Philosophie: Andrej Belyjs "Geschichte des Werdens der Selbstbewusstseinsseele" , Messgeräte & Anzeige > Innenausstattung , Erscheinungsjahr: 20240808, Erscheinungsjahr: 20240808, Produktform: Kartoniert, Produktform: Kartoniert, Redaktion: Pape, Carina~Sederström, Holger, Redaktion: Pape, Carina~Sederström, Holger, Seitenzahl/Blattzahl: 192, Seitenzahl/Blattzahl: 192, Keyword: Dialog - dialogue; Kultur; Wissenschaft; russisch-deutsche Dialoge, Keyword: Dialog - dialogue; Kultur; Wissenschaft; russisch-deutsche Dialoge, Fachschema: Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Russland / Politik, Staat, Recht~Kognitionswissenschaft, Fachschema: Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Russland / Politik, Staat, Recht~Kognitionswissenschaft, Fachkategorie: Darstellende Künste~Kognitionswissenschaft, Fachkategorie: Darstellende Künste~Kognitionswissenschaft, Region: Russland, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, Fachkategorie: Kulturwissenschaften, UNSPSC: 49019900, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Königshausen & Neumann, Verlag: Königshausen & Neumann, Verlag: Knigshausen & Neumann, Verlag, GmbH, Länge: 231, Länge: 231, Breite: 153, Breite: 153, Höhe: 15, Höhe: 15, Gewicht: 304, Gewicht: 304, Produktform: Kartoniert, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **

Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Wie kann man effektiv einen Dialog führen, um eine konstruktive und respektvolle Kommunikation zu ermöglichen? Welche Strategien gibt es, um in einem Dialog die gegenseitige Verständigung und Empathie zu fördern?
1. Aktives Zuhören, um den Gesprächspartner wirklich zu verstehen und seine Perspektive zu respektieren. 2. Offene Fragen stellen, um mehr Informationen zu erhalten und Missverständnisse zu vermeiden. 3. Empathie zeigen, um eine positive und konstruktive Atmosphäre zu schaffen und eine gemeinsame Lösung zu finden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Peha Dialog - Adapter DIALOG - NOVA, reinweißZentralplatte zur Aufnahme von NOVA-Zentralplatten/-Geräten (z. B. D 20.490.xxx LED/2), 55 x 55 mmFarbe: weißRAL-Nummer (ähnlich): 9010Mit Klappdeckel: neinMit Textfeld: neinAbschließbar: neinAbmessungen: sonstige2,20 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dialog - dialogueDialog - dialogue , C. Pape / H. Sederström: Vorwort - V. Gerhardt: Vorerinnerung: Eröffnende Worte zum Dialog in russisch-deutscher Perspektive - Abteilung I: Politische, gesellschaftliche und kulturelle Dimensionen des russisch-deutschen Dialogs - C. Pape: Faust 1587-2011. Russisch-deutsche Variationen eines Themas - N. Plotnikov: Zur Stellung der Idee der Gerechtigkeit in Russland - H. Sederström: Die Dialogizität von Kunst und Kommentar im Werk Il'ja Kabakovs - J. Stürmann: Der Vorwärts-Hauskomplex in Berlin als ,Drehpunkt' zwischen deutscher Sozialdemokratie und russländischer Migration zur Zeit der Weimarer Republik - Abteilung II: Perspektiven des wissenschaftlichen Dialogs. Probleme und Möglichkeiten - B. Chisarau: "Dostojewskij - der einzige Psychologe, von dem ich etwas zu lernen hatte." Überlegungen zur Dostojewskij-Rezeption bei Friedrich Nietzsche - N. Dmitrieva: Philosophie als Wissenschaft und Weltanschauung. Russischer und deutscher Neukantianismus im Dialog über Pazifismus - F. Heffermehl: Vom Kuss des Zyklopen zum Blick der Ikone - Binokulare Experimente mit der Ikonenmalerei in der russischen Moderne - P. Rezvykh: F. W. J. Schelling im Dialog mit den russischen Intellektuellen - Abteilung III: Der Dialog als Thema und Methode der Wissenschaften in Russland und Deutschland - K. Baharova: Zwischen Literatur und Philosophie: dialogische Konzepte in Andrej Belyjs "Istorija stanovlenija samosoznajuS?cej duSi" - S. Freyberg: ,Die Beziehungen zu sich selbst als ein anderer' - Il'enkovs Theorie des dialektischen Individuums - W. Reinecke: Dialogik und Dialektik bei Bachtin und Vygotskij - H. Stahl: Literarische Philosophie: Andrej Belyjs "Geschichte des Werdens der Selbstbewusstseinsseele" , Messgeräte & Anzeige > Innenausstattung , Erscheinungsjahr: 20240808, Erscheinungsjahr: 20240808, Produktform: Kartoniert, Produktform: Kartoniert, Redaktion: Pape, Carina~Sederström, Holger, Redaktion: Pape, Carina~Sederström, Holger, Seitenzahl/Blattzahl: 192, Seitenzahl/Blattzahl: 192, Keyword: Dialog - dialogue; Kultur; Wissenschaft; russisch-deutsche Dialoge, Keyword: Dialog - dialogue; Kultur; Wissenschaft; russisch-deutsche Dialoge, Fachschema: Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Russland / Politik, Staat, Recht~Kognitionswissenschaft, Fachschema: Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Russland / Politik, Staat, Recht~Kognitionswissenschaft, Fachkategorie: Darstellende Künste~Kognitionswissenschaft, Fachkategorie: Darstellende Künste~Kognitionswissenschaft, Region: Russland, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, Fachkategorie: Kulturwissenschaften, UNSPSC: 49019900, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Königshausen & Neumann, Verlag: Königshausen & Neumann, Verlag: Knigshausen & Neumann, Verlag, GmbH, Länge: 231, Länge: 231, Breite: 153, Breite: 153, Höhe: 15, Höhe: 15, Gewicht: 304, Gewicht: 304, Produktform: Kartoniert, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
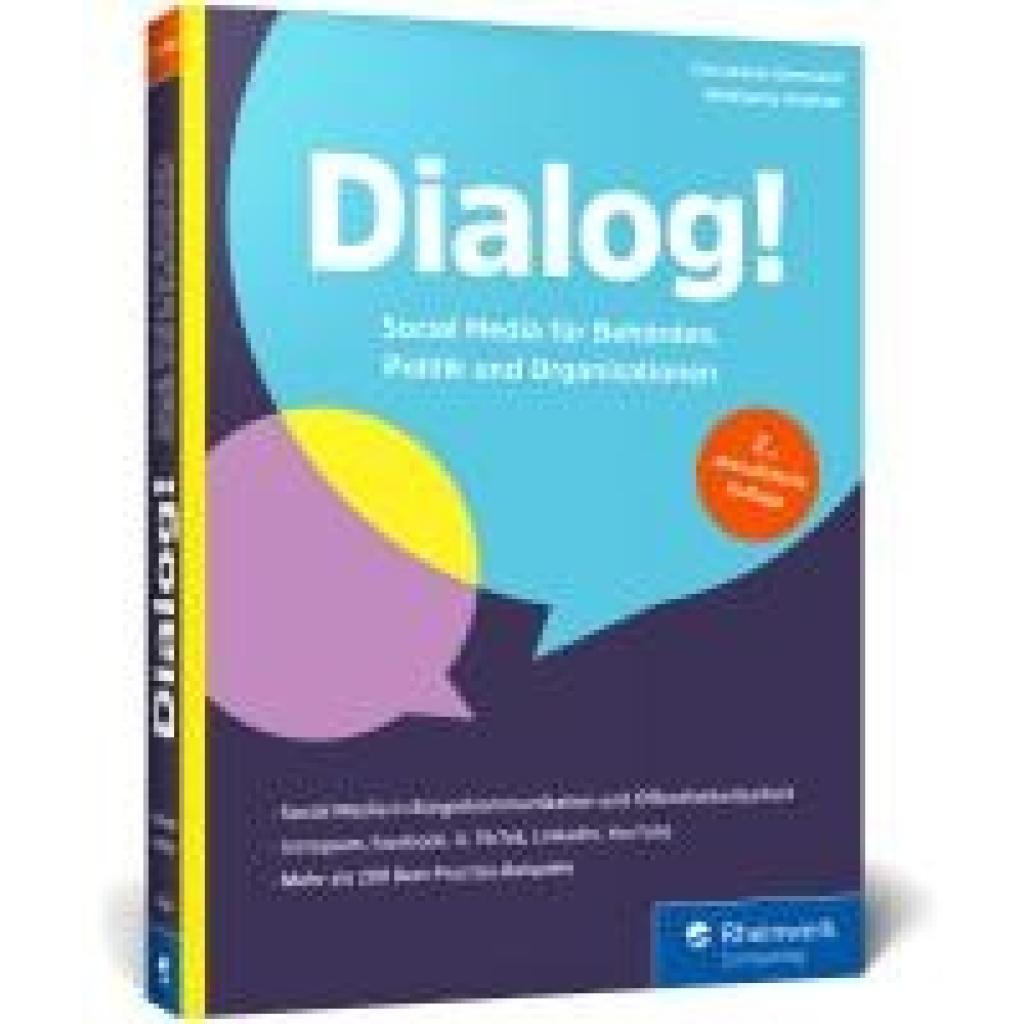
Germann, Christiane: Dialog!Dialog! , Social Media für Behörden, Politik und Organisationen , Stabilisatoren > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20250306, Titel der Reihe: Rheinwerk Computing##, Autoren: Germann, Christiane~Ainetter, Wolfgang, Edition: REV, Auflage: 25002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 450, Themenüberschrift: BUSINESS & ECONOMICS / E-Commerce / Internet Marketing, Keyword: Amt; Behörde 2.0; Community Manager; Community-Management; Facebook; Hand-Buch Bücher Ratgeber Lernen Wissen Workshop Seminar Kurse; Hass im Netz Shitstorm; Instagram; LinkedIn; Social-Media-Strategie; TikTok; Twitter X; Verschwörungstheorien im Netz; öffentliche Verwaltung, Fachschema: Behörde~Electronic Marketing - Online-Marketing~Marketing / Electronic Commerce~Kommunikationspolitik~Öffentlichkeitsarbeit~PR~Public Relations~Social Media~Social Network~Soziales Netzwerk~Kommunikation (Unternehmen)~Unternehmenskommunikation~EDV / Theorie / Allgemeines, Fachkategorie: Businesskommunikation und -präsentation~Public Relations~Informationstechnik (IT), allgemeine Themen, Warengruppe: HC/Informatik/EDV/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 230, Breite: 172, Höhe: 28, Gewicht: 744, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Wie kann man effektiv einen Dialog führen, um eine konstruktive und respektvolle Kommunikation zu ermöglichen? Welche Strategien gibt es, um in einem Dialog die gegenseitige Verständigung und Empathie zu fördern?
1. Aktives Zuhören, um den Gesprächspartner wirklich zu verstehen und seine Perspektive zu respektieren. 2. Offene Fragen stellen, um mehr Informationen zu erhalten und Missverständnisse zu vermeiden. 3. Empathie zeigen, um eine positive und konstruktive Atmosphäre zu schaffen und eine gemeinsame Lösung zu finden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.